Ngành kế toán là điểm trọng yếu của mọi doanh nghiệp, quản lý thông tin tài chính cực kỳ nhạy cảm. Trong bối cảnh số hóa, ngành này đang đối mặt với mối đe dọa tấn công mạng ngày càng gia tăng về số lượng và mức độ tinh vi. Bài viết này sẽ chỉ ra một số hình thức tấn công phổ biến và các case study thực tế để làm rõ hậu quả và đề xuất các biện pháp phòng vệ thiết yếu.
Vì sao ngành kế toán dễ trở thành mục tiêu
Ngành kế toán là mục tiêu của tội phạm mạng vì những lý do chính sau:
- Kho dữ liệu lớn và nhạy cảm: Chứa thông tin tài chính (tài khoản ngân hàng, hồ sơ thuế,…), báo cáo nội bộ và bí mật kinh doanh…
- Dễ tống tiền: Dữ liệu này có thể dùng để lừa đảo tài chính, chiếm đoạt danh tính, tống tiền hoặc bán trên thị trường.
- Thường có điểm yếu về bảo mật: Nhiều công ty kế toán vừa và nhỏ thiếu nguồn lực đầu tư cho an ninh mạng, phụ thuộc vào phần mềm có lỗ hổng hoặc cấu hình sai, và hiểu biết về bảo mật, an ninh mạng của nhân viên còn hạn chế.
Các hình thức tấn công
1. Tấn công Phishing (Lừa đảo)
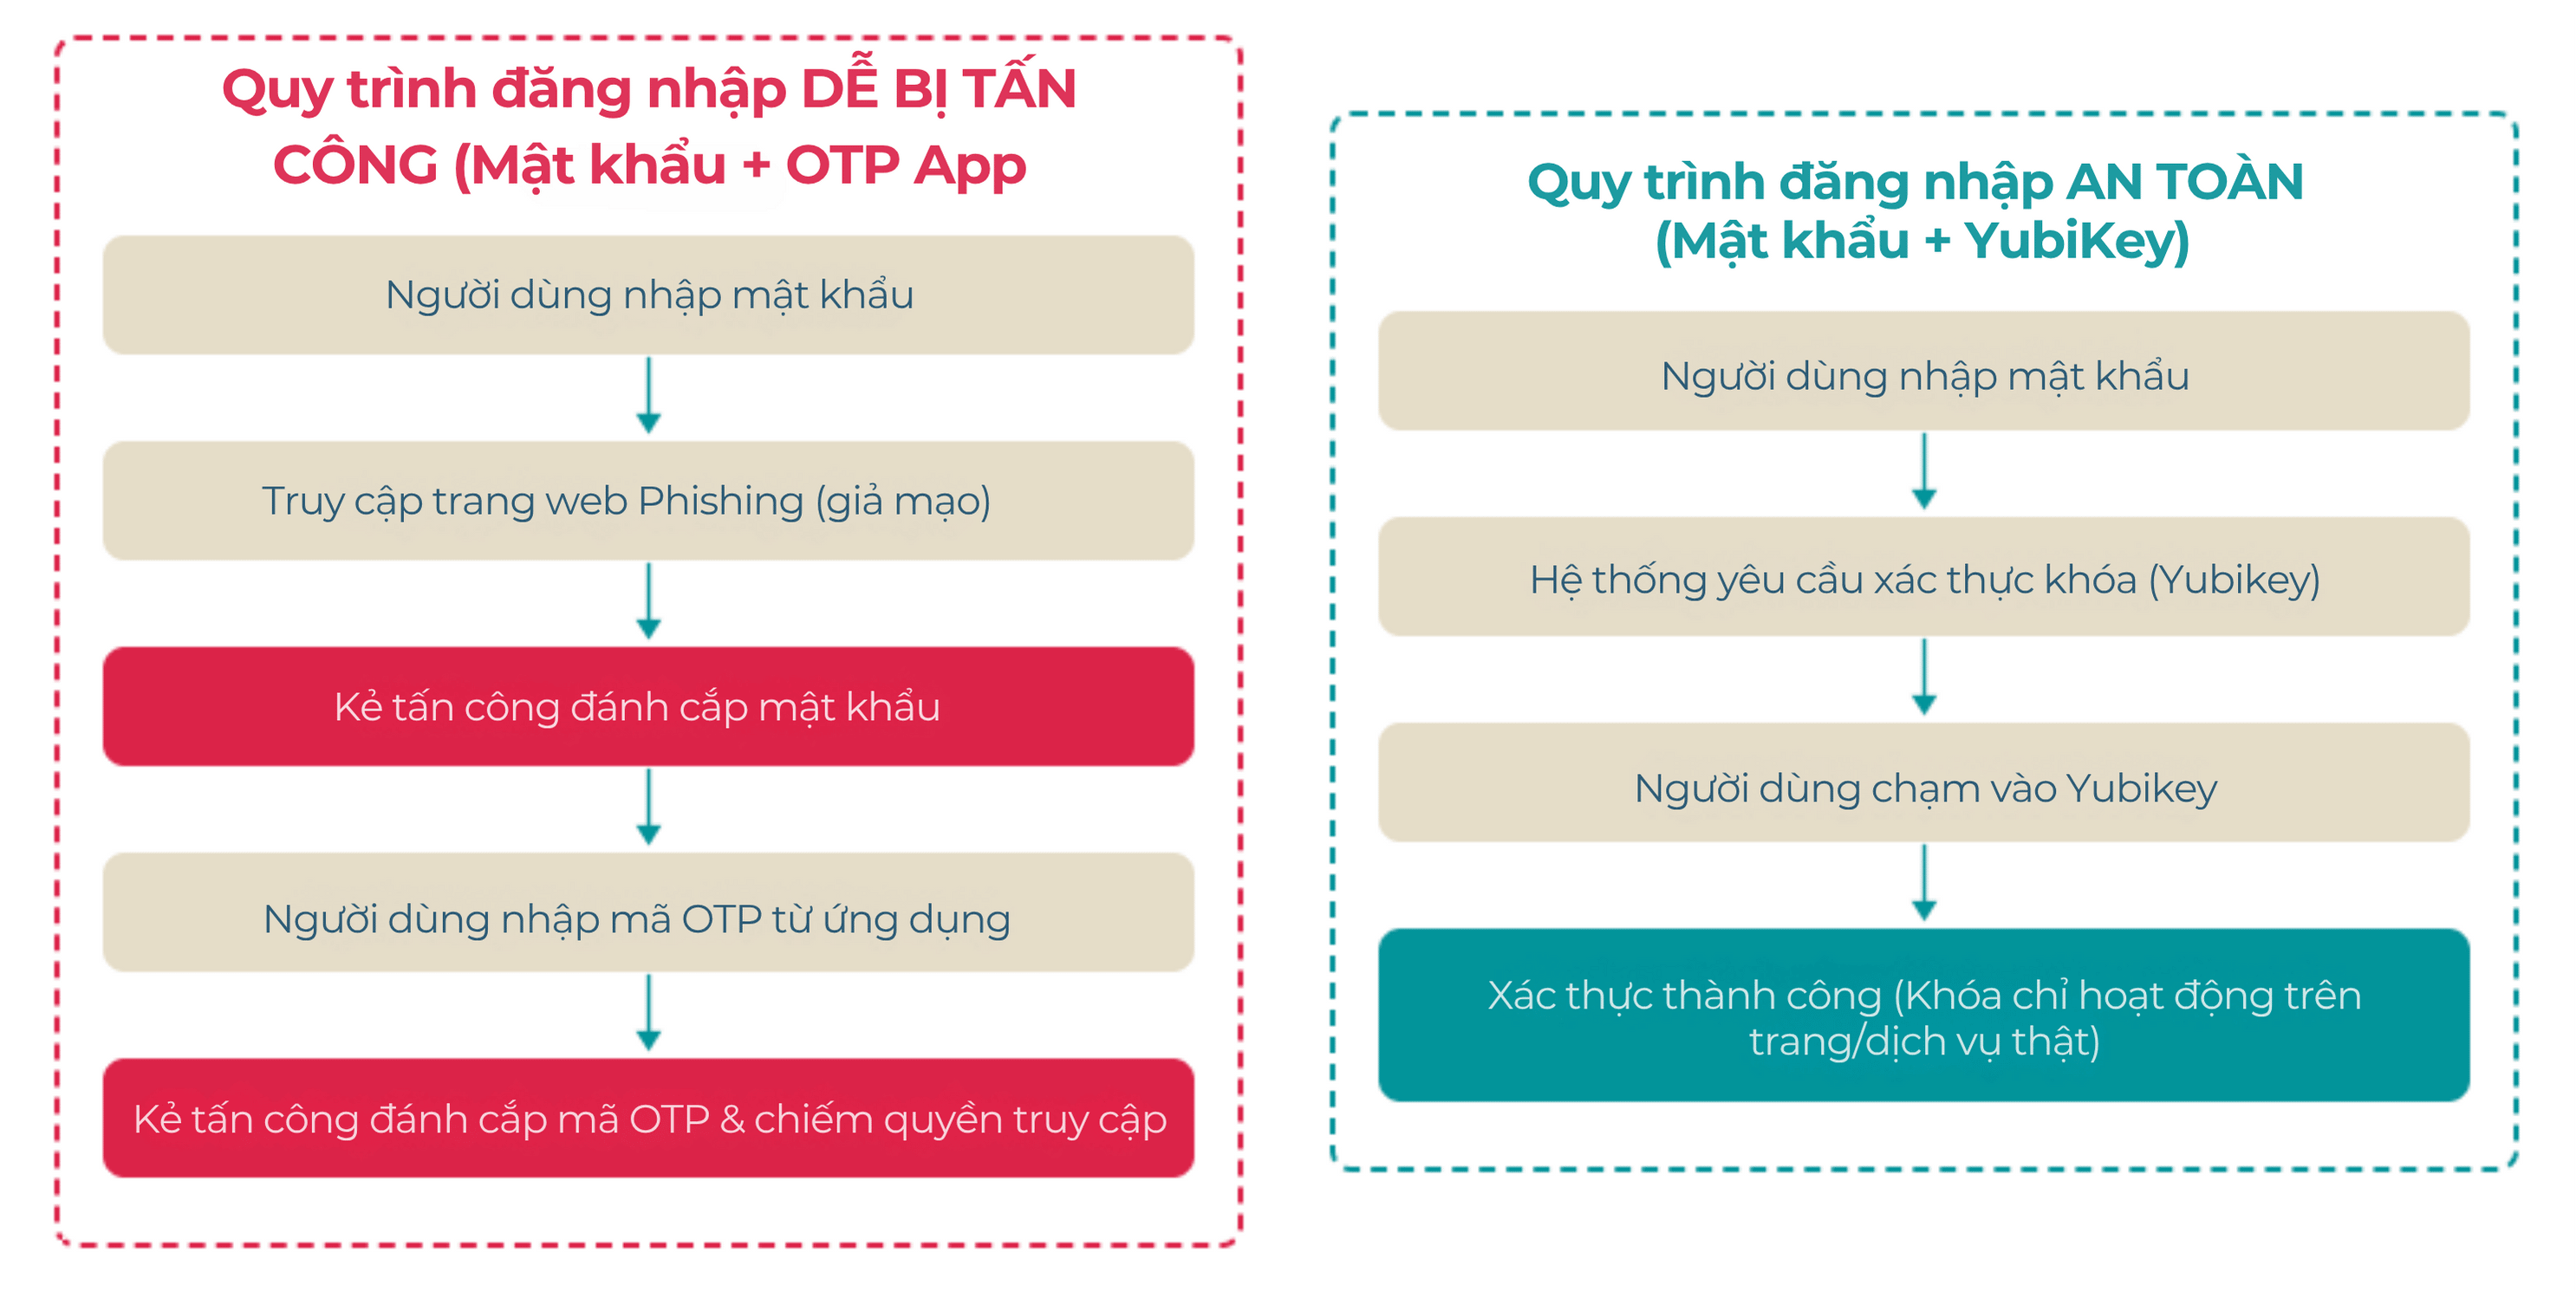
Kẻ tấn công gửi email, tin nhắn hoặc tạo trang web giả mạo các tổ chức, cá nhân uy tín (khách hàng, ngân hàng, cơ quan thuế, nhà cung cấp,…) để lừa nạn nhân tiết lộ thông tin đăng nhập, thông tin tài chính hoặc cài đặt mã độc. Đây là một trong những điểm khởi đầu phổ biến nhất cho các cuộc tấn công lớn hơn.
2. Ransomware (Mã độc tống tiền)
Mã độc xâm nhập vào hệ thống, mã hóa toàn bộ dữ liệu và các tệp quan trọng, sau đó hiển thị thông báo yêu cầu một khoản tiền chuộc (thường bằng các loại tiền kỹ thuật số khó truy vết như Bitcoin) để đổi lấy khóa giải mã. Nếu không trả hoặc không có bản sao lưu dữ liệu hiệu quả, dữ liệu sẽ bị mất vĩnh viễn, gây tê liệt hoạt động.
3. Business Email Compromise (BEC) – Lừa đảo qua Email Doanh nghiệp
Kẻ tấn công mạo danh lãnh đạo cấp cao (ví dụ: CEO, CFO) hoặc đối tác/khách hàng thân thiết qua email để lừa nhân viên kế toán/tài chính thực hiện các giao dịch chuyển tiền khẩn cấp đến tài khoản lừa đảo, hoặc yêu cầu cung cấp thông tin nhạy cảm. Các cuộc tấn công này thường rất tinh vi, dựa vào kỹ thuật xã hội và nghiên cứu kỹ lưỡng về mục tiêu.
4. Tấn công khai thác lỗ hổng phần mềm/hệ thống
Kẻ tấn công lợi dụng các lỗ hổng bảo mật chưa được vá trong phần mềm kế toán, hệ điều hành, cơ sở dữ liệu hoặc các ứng dụng liên quan để truy cập trái phép vào hệ thống. Các lỗ hổng này có thể là do lỗi lập trình hoặc cấu hình sai.
5 .Tấn công DDoS (Từ chối dịch vụ phân tán)
Kẻ tấn công sử dụng một mạng lưới máy tính bị kiểm soát (botnet) để gửi một lượng lớn lưu lượng truy cập giả mạo đến máy chủ hoặc dịch vụ mục tiêu, làm quá tải hệ thống và khiến dịch vụ bị gián đoạn hoặc không thể truy cập được. Mặc dù không trực tiếp đánh cắp dữ liệu, DDoS có thể gây ra thiệt hại tài chính đáng kể do gián đoạn hoạt động.
Các vụ tấn công mạng nối tiếng trên thế giới
Foundation Accounting Software (2024)
Vào khoảng tháng 9 năm 2024, công ty an ninh mạng Huntress đã phát hiện một chiến dịch tấn công nhắm vào người dùng Foundation Accounting Software – một phần mềm kế toán phổ biến trong ngành xây dựng. Kẻ tấn công đã lợi dụng việc nhiều công ty không thay đổi mật khẩu mặc định cho các tài khoản quản trị viên của Microsoft SQL Server (MSSQL). Kẻ tấn công đã thực hiện phương thức tấn công vét cạn (brute-force) và giành quyền truy cập cao nhất vào cơ sở dữ liệu. Sau khi xâm nhập, chúng đã thực thi các lệnh hệ thống và kiểm soát toàn bộ máy chủ.
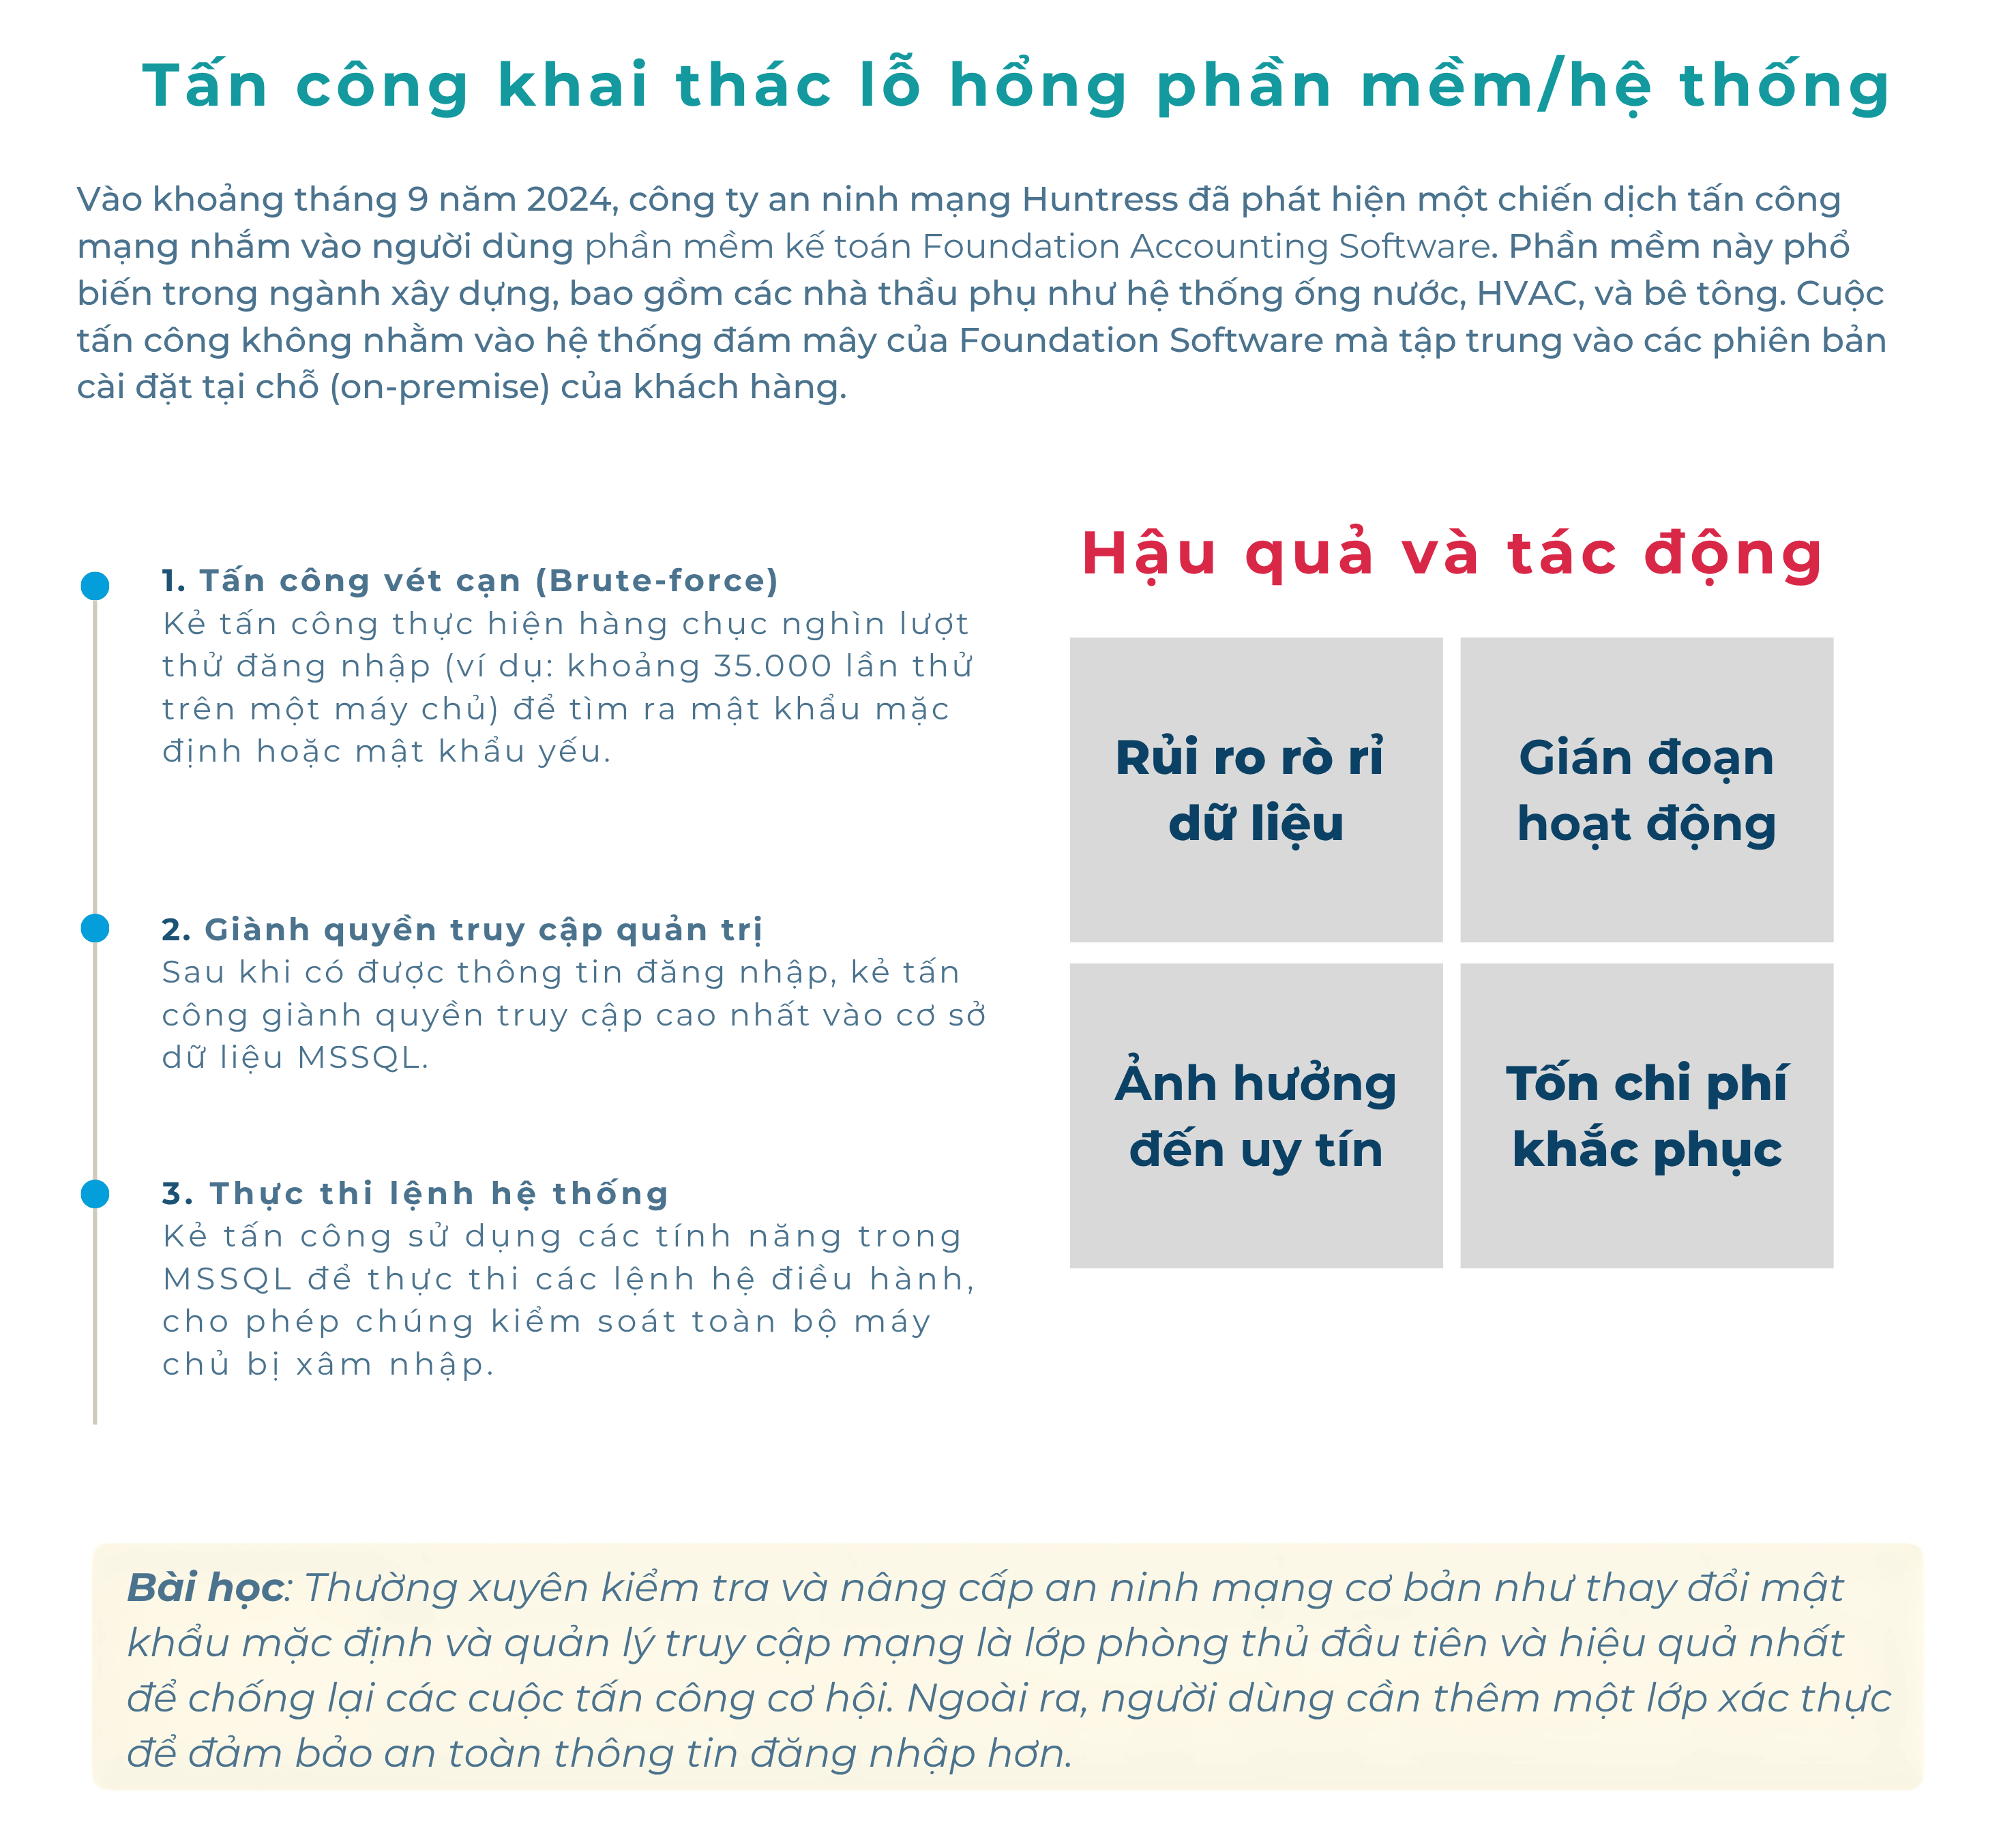
Mặc dù số lượng công ty bị ảnh hưởng trực tiếp được xác nhận là 33 trên tổng số 500 máy chủ được giám sát. Nhưng vụ việc này tiềm ẩn rủi ro rò rỉ dữ liệu tài chính nhạy cảm, thông tin kinh doanh bí mật và gián đoạn hoạt động cho các công ty xây dựng bị ảnh hưởng. Vụ việc là một lời nhắc nhở nghiêm khắc về nguy cơ khi bỏ qua các biện pháp bảo mật cơ bản như thay đổi mật khẩu mặc định, không sử dụng các phương pháp 2FA.
NotPetya (2017) – “Wiper” ngụy trang Ransomware
NotPetya là một trong những cuộc tấn công mạng gây thiệt hại lớn nhất lịch sử, ước tính lên tới hàng tỷ USD. Mặc dù ban đầu được ngụy trang như một cuộc tấn công ransomware, nhưng NotPetya thực chất là một loại “wiper” (mã độc xóa dữ liệu) được thiết kế để phá hoại, không phải để kiếm tiền chuộc. Nó lây lan nhanh chóng trên toàn cầu, đặc biệt thông qua một bản cập nhật độc hại của phần mềm kế toán Me.Doc – vốn được sử dụng rộng rãi ở Ukraine. Các công ty quốc tế có chi nhánh hoặc đối tác tại Ukraine đã trở thành nạn nhân gián tiếp.
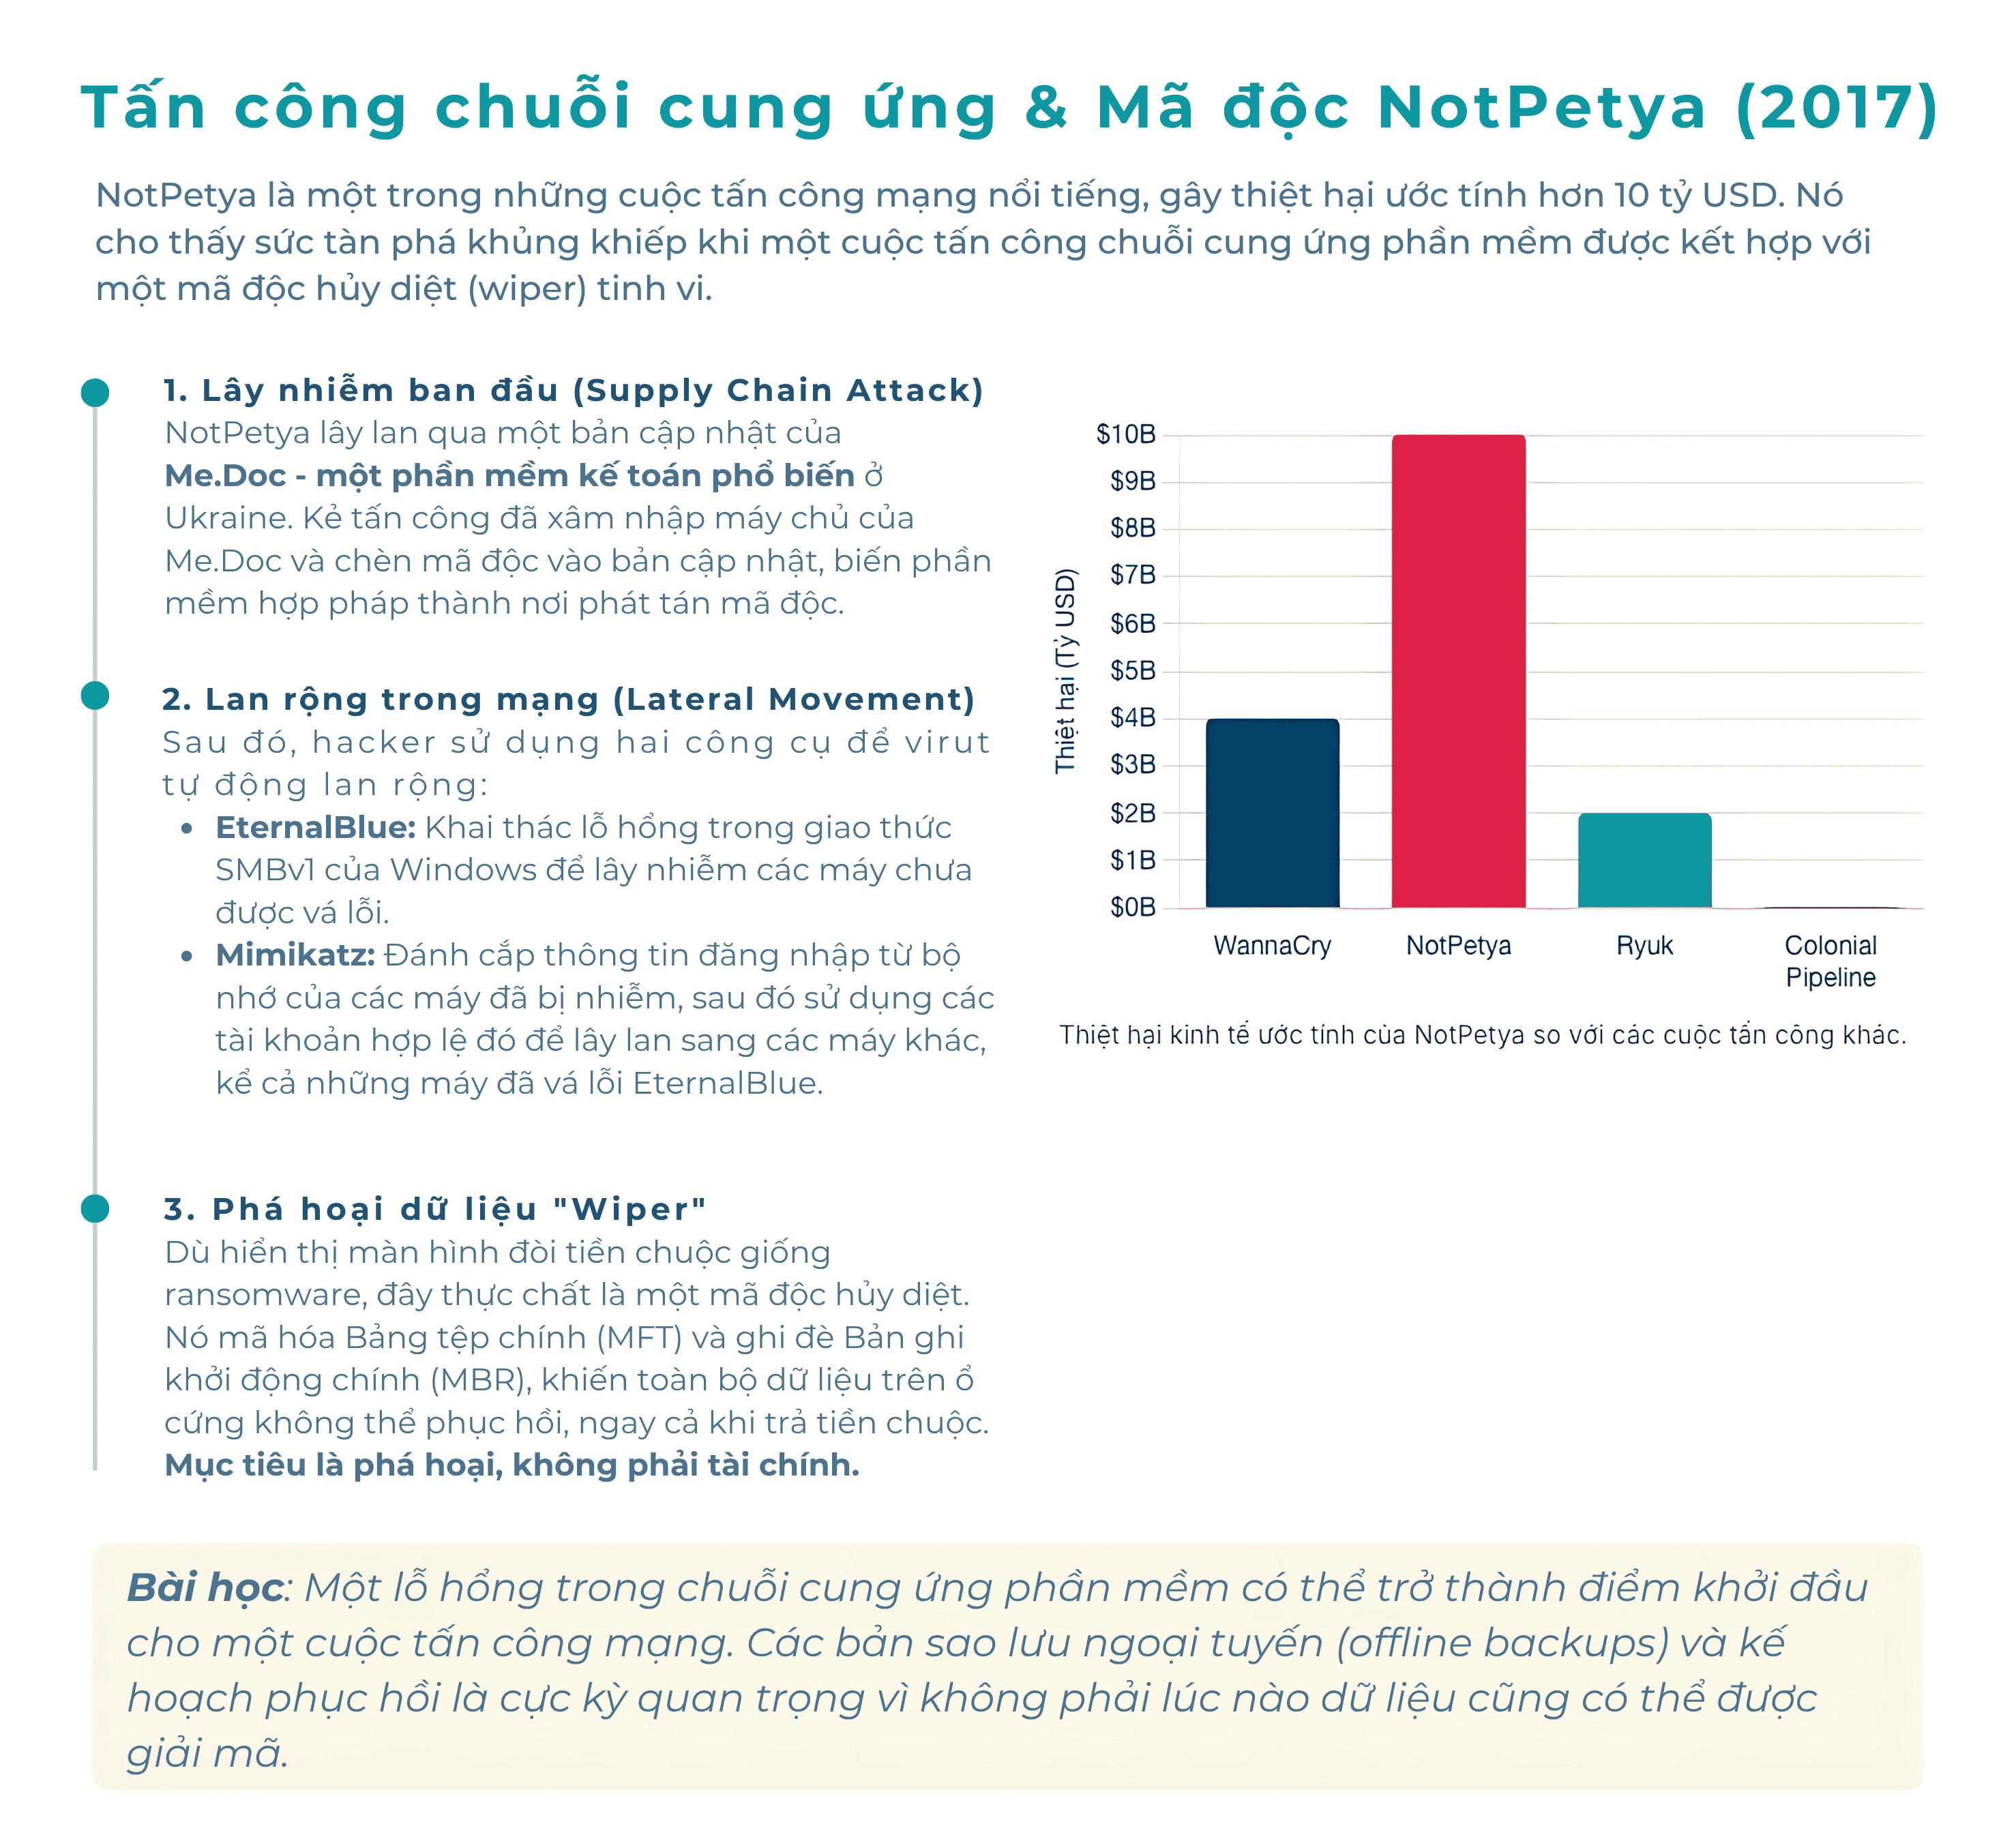
Các tập đoàn đa quốc gia lớn như Maersk (công ty vận tải biển lớn nhất thế giới) đã phải chịu thiệt hại hàng trăm triệu USD và mất nhiều tuần để khôi phục hàng nghìn máy chủ bị ảnh hưởng. FedEx và Merck cũng báo cáo thiệt hại đáng kể. Hoạt động tài chính và chuỗi cung ứng toàn cầu bị gián đoạn nghiêm trọng.
NotPetya cho thấy một cuộc tấn công vào một phần mềm chuyên biệt trong một khu vực có thể gây ra hiệu ứng domino toàn cầu, và dữ liệu bị mã hóa thường không thể khôi phục được ngay cả khi trả tiền chuộc. Cuộc tấn công này cho thấy tầm quan trọng của việc sao lưu dữ liệu và các biện pháp bảo mật thông tin.
Triển khai xác thực đa yếu tố (MFA)
YubiKey là một thiết bị bảo mật phần cứng nhỏ gọn, cung cấp một hình thức xác thực đa yếu tố (MFA) mạnh mẽ và chống lừa đảo (phishing-resistant). Nó hoạt động bằng cách tạo mã OTP một lần hoặc sử dụng các giao thức mã hóa như FIDO2/U2F, giúp loại bỏ rủi ro từ các phương pháp MFA truyền thống như OTP qua SMS hoặc ứng dụng xác thực phần mềm, vốn có thể bị chặn hoặc đánh cắp.
MoneyBird
MoneyBird, một công cụ kế toán trực tuyến phổ biến dành cho doanh nghiệp, đã tích hợp trực tiếp hỗ trợ YubiKey. Người dùng có thể đăng ký YubiKey với tài khoản MoneyBird của họ bằng cách sử dụng ứng dụng Yubico Authenticator. Điều này cho phép xác thực mạnh mẽ dựa trên mã OTP thời gian (TOTP) được tạo bởi YubiKey, cung cấp một lớp bảo mật bổ sung đáng tin cậy cho việc quản lý tài chính trực tuyến.
QuickBooks
QuickBooks, một trong những phần mềm kế toán được sử dụng rộng rãi nhất, hỗ trợ xác thực đa yếu tố thông qua tài khoản Intuit của người dùng. Mặc dù Intuit Account chủ yếu cung cấp các tùy chọn MFA dựa trên tin nhắn văn bản, cuộc gọi thoại hoặc ứng dụng xác thực phần mềm (như Google Authenticator), YubiKey có thể được tích hợp gián tiếp hoặc thông qua các nhà cung cấp dịch vụ bên thứ ba.
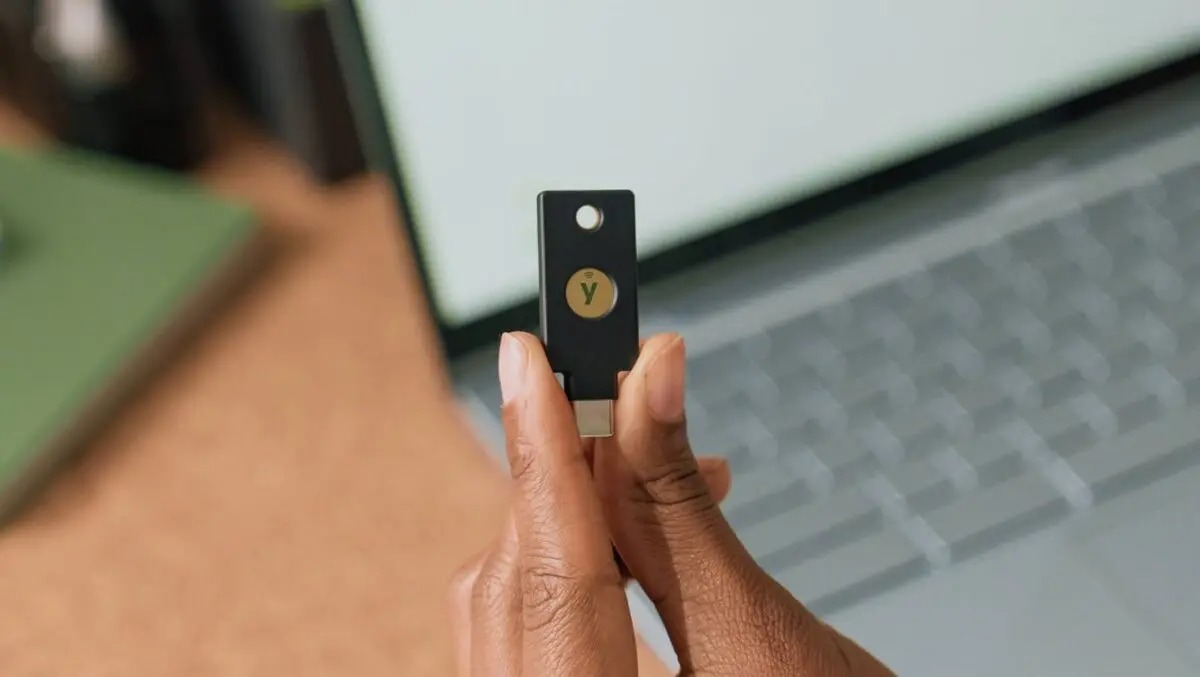
YubiKey có thể tạo mã TOTP để sử dụng với các ứng dụng xác thực được QuickBooks hỗ trợ. Ngoài ra, các nhà cung cấp dịch vụ đám mây như Rightworks, chuyên lưu trữ QuickBooks Desktop, đã triển khai hỗ trợ YubiKey thông qua các giải pháp MFA của họ (ví dụ: DUO), cung cấp một lớp bảo mật phần cứng cho người dùng QuickBooks trong môi trường đám mây. Một số nền tảng tích hợp với QuickBooks, như ChargeOver, cũng đã công bố hỗ trợ trực tiếp YubiKey cho xác thực 2FA. Điều này cho thấy xu hướng ngày càng tăng trong việc tăng cường bảo mật cho các ứng dụng kế toán, ngay cả khi không phải tất cả các nhà cung cấp đều có tích hợp trực tiếp FIDO2/U2F.
Việc triển khai YubiKey trong lĩnh vực kế toán giúp giảm đáng kể nguy cơ tấn công chiếm đoọn tài khoản và lừa đảo thông tin đăng nhập, giảm chi phí hỗ trợ CNTT và cung cấp trải nghiệm đăng nhập nhanh chóng. Đây là một giải pháp bảo mật chống lại các mối đe dọa hiện đại và tăng cường khả năng phục hồi mạng tổng thể cho các công ty kế toán.