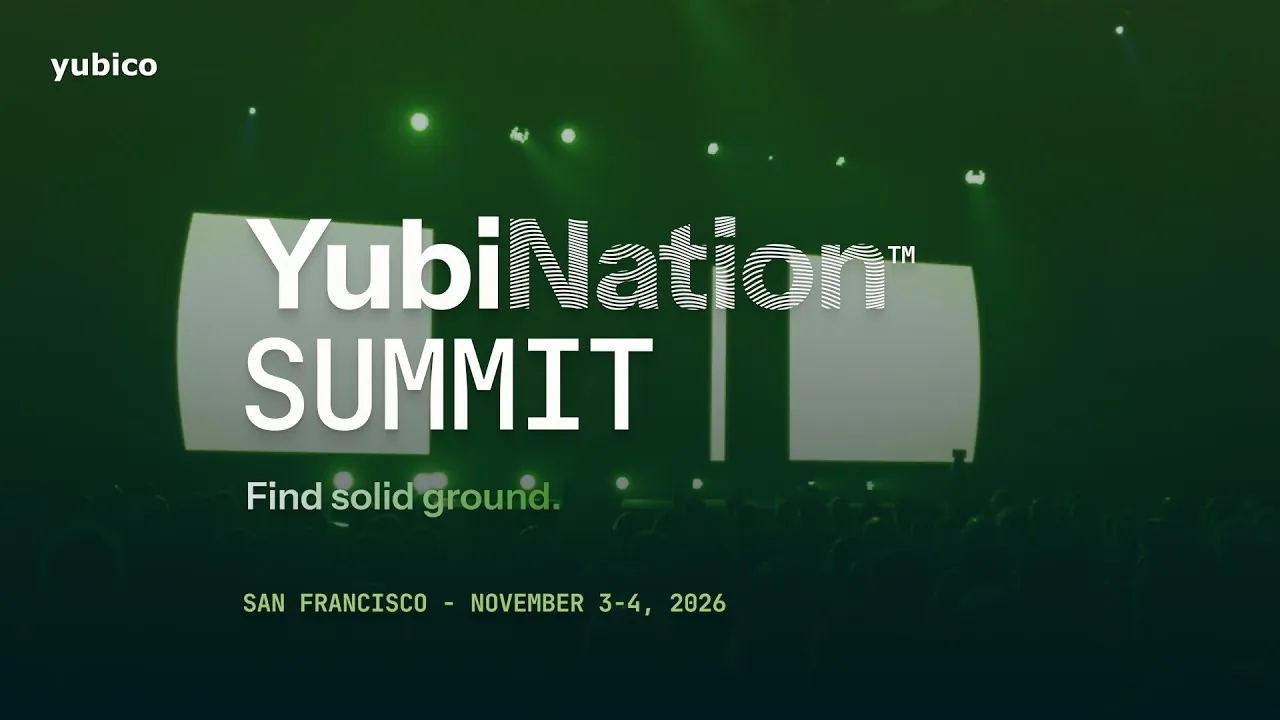
Yubico vừa tổ chức YubiNation 2026, hội nghị người dùng đầu tiên của hãng, tại San Francisco (Mỹ). Tại đây hãng mở thử nghiệm thế hệ YubiKey mới hỗ trợ mật mã hậu lượng tử và nói xác thực chỉ là một bước trong hành trình bảo vệ danh tính số.
Sự kiện diễn ra ngày 3-4/11 tại khách sạn Hyatt Regency San Francisco, với chủ đề “Bảo vệ danh tính số trong kỷ nguyên AI” (Securing Digital Identities in the Age of AI). Đây là sự kiện dành cho khách mời, quy tụ khách hàng, đối tác và chuyên gia trong ngành. Theo Yubico, diễn giả gồm chuyên gia của hãng và đại diện OpenAI, AWS, Lovable, T-Mobile, IBM, Capital One, Atlassian.
Chương trình hai ngày gồm các phiên keynote, phiên chuyên đề kinh doanh và kỹ thuật về xác thực chống lừa đảo (phishing-resistant), passkey, AI và chuẩn bị cho mật mã hậu lượng tử, kèm các buổi workshop cấp chứng chỉ. Người tham dự được tính tín chỉ đào tạo chuyên môn (CPE).
Hai mối đe dọa: AI và máy tính lượng tử
Trong bài viết khai mạc, ông Jerrod Chong – CEO của Yubico, cho rằng AI đang khiến lừa đảo và tấn công phi kỹ thuật (social engineering) tinh vi hơn, làm lộ giới hạn của xác thực đa yếu tố (MFA) truyền thống. Cùng lúc, tiến bộ của máy tính lượng tử buộc doanh nghiệp phải chuẩn bị cho thời điểm mật mã khóa công khai hiện nay không còn đủ an toàn.
“Cả hai thách thức đặt ra cùng một câu hỏi: Bạn có xác minh được mình đang tin ai, hay tin cái gì, và giữ danh tính số đó vững vàng khi các mối đe dọa liên tục thay đổi?”, ông viết.
Theo ông Chong, quan điểm xuyên suốt của Yubico là bảo vệ danh tính số “phải vượt ra ngoài bước xác thực”. Sự tin cậy cần được xác lập và duy trì suốt vòng đời danh tính, từ lúc đăng ký, cấp khóa cho tới khi khôi phục tài khoản.
YubiKey thế hệ mới sẵn sàng cho mật mã hậu lượng tử
Công bố đáng chú ý với người dùng YubiKey là chương trình thử nghiệm công khai (public beta) cho thế hệ YubiKey sẵn sàng cho mật mã hậu lượng tử (PQC-ready), bắt đầu từ 3/11. Theo Yubico, khóa mới dùng chip bảo mật (secure element) thế hệ mới và hỗ trợ hai thuật toán hậu lượng tử chuẩn NIST:
- ML-DSA (FIPS 204) cho chữ ký số.
- ML-KEM (FIPS 203) cho trao đổi khóa.
Đây là hai trong ba chuẩn mật mã hậu lượng tử đầu tiên mà Viện Tiêu chuẩn và Công nghệ Mỹ (NIST) chính thức ban hành tháng 8/2024, nhằm thay thế dần các thuật toán dễ bị máy tính lượng tử phá vỡ trong tương lai.
Yubico cho biết khóa mới vẫn tương thích với các hệ thống FIDO2, passkey và PIV (thẻ chứng thư số) đang dùng, đồng thời có tính “linh hoạt mật mã” (crypto agility) để doanh nghiệp áp dụng chuẩn mới mà không phải thay toàn bộ hạ tầng danh tính. Người thử nghiệm có thể tạo passkey ký bằng ML-DSA và tạo chứng thư PIV với ML-DSA, ML-KEM.
Hãng nhấn mạnh đây là bản truy cập sớm để thử nghiệm và đánh giá, không dùng cho môi trường thực tế. Chương trình dành cho lập trình viên, kỹ sư danh tính và các nhóm PKI, mật mã; số lượng giới hạn. Yubico chưa công bố tên mẫu, kiểu dáng, giá hay thời điểm bán chính thức, chỉ nói sẽ chia sẻ thêm “trong những tháng tới”.
YubiID và hướng đi mới
Cũng tại YubiNation, Yubico giới thiệu YubiID, nền tảng quản lý vòng đời danh tính giúp doanh nghiệp xác minh nhân viên khi cấp khóa và khôi phục tài khoản. Sản phẩm đang ở giai đoạn truy cập sớm giới hạn. DigiBit đã có bài riêng về YubiID và cách nó hoạt động.
Ông Albert Biketi, Giám đốc Sản phẩm và Công nghệ Yubico, giới thiệu trước tại sự kiện các bước tiến của hãng về mật mã hậu lượng tử và dịch vụ bảo vệ vòng đời danh tính ở quy mô lớn. Yubico cho biết các phiên chia sẻ của khách hàng và đối tác sẽ được đăng lên website của hãng; hiện trang sự kiện ghi bản ghi keynote “sắp có”. Trang đăng ký đã hẹn gặp lại tại YubiNation 2027.
YubiKey hậu lượng tử hiện chỉ là bản thử nghiệm cho lập trình viên và chưa bán ra. Các dòng YubiKey hiện tại vẫn đáp ứng tốt nhu cầu đăng nhập chống lừa đảo bằng passkey chuẩn FIDO2 cho cá nhân và doanh nghiệp.
Bạn muốn bảo vệ tài khoản bằng khóa bảo mật ngay hôm nay? Xem các dòng YubiKey tại DigiBit hoặc liên hệ DigiBit để được tư vấn.