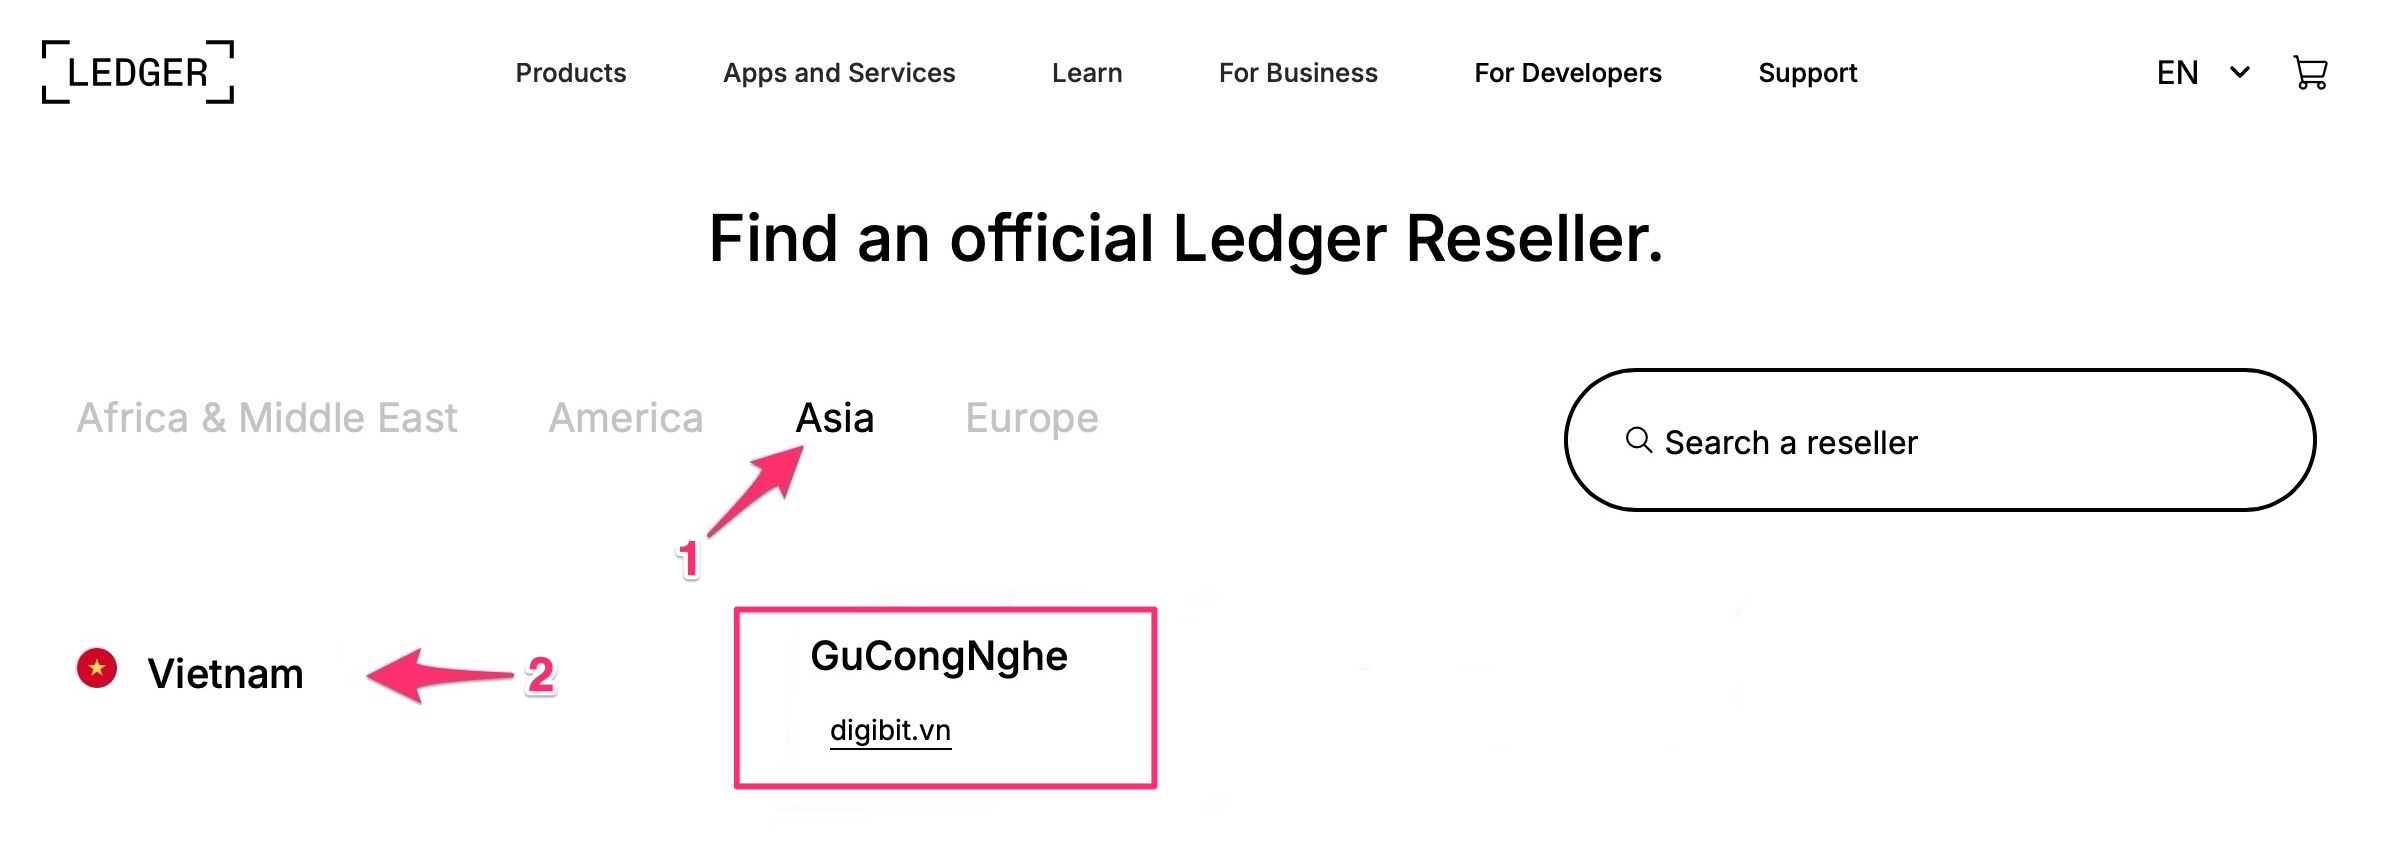

Trong bài đăng cập nhật sự cố trên tài khoản X chính thức, Ledger cho biết đang yêu cầu các đại lý và nhà phân phối tại Đông Nam Á và Hong Kong tạm dừng bán thiết bị Ledger, bao gồm cả việc đưa sản phẩm ra khỏi quầy kệ, cho đến khi cuộc điều tra sự cố liên quan đến đại lý CryptoBilis kết thúc. Danh sách gồm 7 thị trường: Indonesia, Singapore, Thái Lan, Philippines, Việt Nam, Malaysia và Hong Kong.
Hãng cũng cho biết cuộc điều tra đang nhằm xác định ai đã can thiệp vào các thiết bị và việc can thiệp xảy ra ở khâu nào trong chuỗi phân phối. Đội nghiên cứu bảo mật nội bộ Ledger Donjon sẽ phân tích các thiết bị thu hồi được, còn bộ phận hỗ trợ khách hàng sẽ hướng dẫn người dùng liên hệ qua kênh chính thức support.ledger.com.
Về phạm vi ảnh hưởng, Ledger khẳng định: “Chúng tôi không có dấu hiệu nào cho thấy hạ tầng, hệ thống, dịch vụ hay kênh bán hàng trực tiếp của Ledger bị xâm phạm.”
Diễn biến sự việc: từ CryptoBilis đến lệnh tạm dừng toàn khu vực
- 09/10/2026: Ledger công khai điều tra các báo cáo mất tiền của người dùng Đông Nam Á đã mua thiết bị qua CryptoBilis – một đại lý ủy quyền của Ledger hoạt động tại Indonesia, Malaysia và Philippines. Ledger yêu cầu CryptoBilis dừng mọi hoạt động bán hàng và giao hàng, đồng thời khuyến cáo khách mua thiết bị từ đại lý này trong 90 ngày gần nhất không khởi tạo ví.
- 10/10/2026: Ledger xác nhận thiết bị của một người dùng bị ảnh hưởng có chứa một linh kiện phần cứng lạ được cấy trái phép – bằng chứng vật lý đầu tiên cho thấy thiết bị đã bị can thiệp trước khi đến tay khách hàng. CryptoBilis tạm ngừng bán toàn bộ ví cứng cho đến khi có kết luận điều tra.
- Những ngày sau đó: Một số người dùng ở khu vực khác, trong đó có châu Âu, báo cáo nghi ngờ thiết bị mua từ nhà bán lẻ có dấu hiệu bị can thiệp. Tuy nhiên đến nay Ledger chưa xác minh vụ mất tài sản nào ngoài Đông Nam Á.
- 13/10/2026: Ledger mở rộng yêu cầu tạm dừng bán hàng ra 6 quốc gia Đông Nam Á và Hong Kong.
Về mức thiệt hại, một số nhà điều tra blockchain ước tính tổng tài sản bị đánh cắp liên quan có thể vượt 86 triệu USD. Đây là con số ước tính độc lập, chưa được Ledger xác nhận. Ledger cũng chưa công bố số lượng người dùng bị ảnh hưởng, và đến nay chưa có kết luận chính thức về việc ai đã can thiệp vào thiết bị.
Vì sao một chiếc ví lạnh có thể bị “cài cắm”?
Ví lạnh Ledger bảo vệ khóa riêng tư bằng chip bảo mật (Secure Element). Điểm đáng lo của sự cố lần này là kẻ tấn công có thể không cần phá chip bảo mật: một linh kiện được gắn thêm vào bo mạch trong quá trình vận chuyển hoặc phân phối có thể nhắm vào những khâu khác, chẳng hạn quá trình người dùng tạo và ghi lại cụm từ khôi phục (seed phrase). Đây là dạng tấn công chuỗi cung ứng (supply-chain attack) – rủi ro không nằm ở phần mềm hay hệ thống của nhà sản xuất, mà ở quãng đường thiết bị đi từ nhà máy đến tay người dùng.
Chi tiết kỹ thuật cụ thể của linh kiện lạ vẫn đang được Ledger Donjon và các nhà nghiên cứu độc lập phân tích, nên người dùng nên theo dõi thông báo chính thức thay vì tin vào các suy đoán trên mạng xã hội.
Người dùng tại Việt Nam nên làm gì ngay lúc này?
Dựa trên khuyến cáo chính thức của Ledger và các nguyên tắc an toàn ví lạnh, chúng tôi tổng hợp các bước theo từng trường hợp:
1. Nếu bạn mua thiết bị từ CryptoBilis
- Nếu chưa khởi tạo: không thiết lập ví, giữ nguyên thiết bị và liên hệ Ledger qua support.ledger.com.
- Nếu đã khởi tạo và đang lưu tài sản: Ledger khuyến nghị cân nhắc chuyển tài sản sang một thiết bị Ledger mới với cụm từ khôi phục (seed) hoàn toàn mới. Không khôi phục seed cũ lên thiết bị mới.
2. Nếu bạn mua thiết bị từ đại lý khác trong khu vực
- Kiểm tra lại bao bì, tem niêm phong và nguồn gốc mua hàng. Nếu có bất kỳ điểm bất thường nào (hộp bị mở, thiết bị đã có sẵn mã PIN, kèm sẵn tờ seed in sẵn…), ngừng sử dụng và liên hệ Ledger.
- Theo dõi các thông báo cập nhật trên kênh chính thức của Ledger để biết danh sách lô hàng hoặc đại lý bị ảnh hưởng (nếu có).
3. Nguyên tắc an toàn áp dụng cho mọi người dùng
- Cụm từ khôi phục phải do chính thiết bị tạo ra khi bạn khởi tạo lần đầu. Ledger không bao giờ cung cấp seed in sẵn.
- Không bao giờ nhập seed vào điện thoại, máy tính, website, form khảo sát hay gửi cho bất kỳ ai – kể cả người tự xưng là nhân viên Ledger hoặc đại lý.
- Cảnh giác với email, tin nhắn, cuộc gọi lợi dụng sự cố để “hướng dẫn kiểm tra ví” hoặc “hoàn tiền”. Các chiến dịch lừa đảo (phishing) thường bùng phát ngay sau những tin tức bảo mật lớn.
- Chỉ tải ứng dụng Ledger từ trang chính thức ledger.com vì hiện tại đang có các trang giả mạo lừa người dùng tải nhầm phần mềm.
Thông tin từ DigiBit
Cho đến thời điểm Ledger đưa ra thông báo ngừng bán, KHÔNG có bất kỳ vấn đề gì khi mua sản phẩm Ledger từ đại lý DigiBit. Toàn bộ hàng từ DigiBit tuân thủ đúng quy trình nhập trực tiếp từ kho Pháp về tới Việt Nam. Nhiều khách hàng trong cộng đồng crypto đã mở vỏ máy và chia sẻ các hình ảnh bo mạch hoàn toàn sạch sẽ khi mua các sản phẩm từ DigiBit.
Tuy vậy, để thực hiện đúng quy trình kiểm tra toàn cầu của Ledger, DigiBit tạm thời sẽ ngừng bán các sản phẩm Ledger kể từ ngày 14/10/2026. Việc ngừng bán này là tạm thời, đội ngũ DigiBit vẫn hỗ trợ trực tiếp các khách hàng đã mua sản phẩm. Các sản phẩm khác của DigiBit vẫn kinh doanh bình thường.
Sự cố lần này nhắc lại một nguyên tắc nền tảng: độ an toàn của ví lạnh không chỉ phụ thuộc vào chip bảo mật, mà còn vào toàn bộ hành trình của thiết bị. Việc Ledger chủ động tạm dừng bán hàng ở cả khu vực – thay vì chỉ một đại lý – cho thấy hãng đang ưu tiên khoanh vùng rủi ro trước khi xác định được điểm bị xâm nhập. Với người dùng, cách phòng vệ hiệu quả nhất vẫn là: mua từ nguồn có thể truy xuất, tự kiểm tra thiết bị khi nhận, tự tạo cụm từ dự phòng trên thiết bị và tuyệt đối không chia sẻ hay để lộ cụm 24 từ này.
Chúng tôi sẽ tiếp tục cập nhật bài viết khi Ledger công bố kết quả điều tra từ Ledger Donjon.